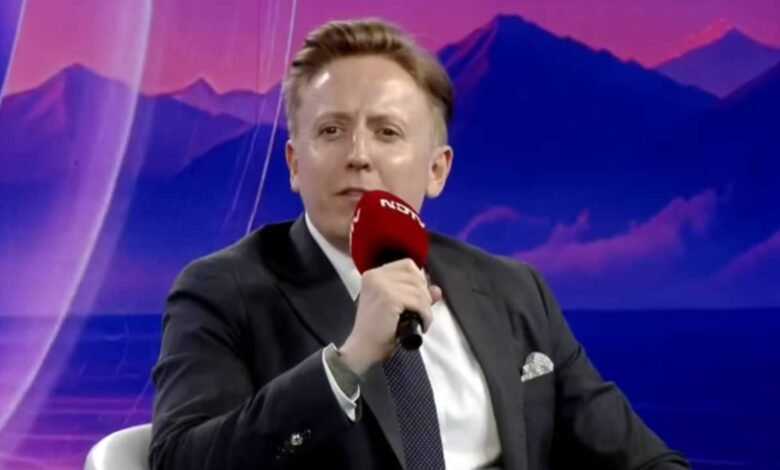
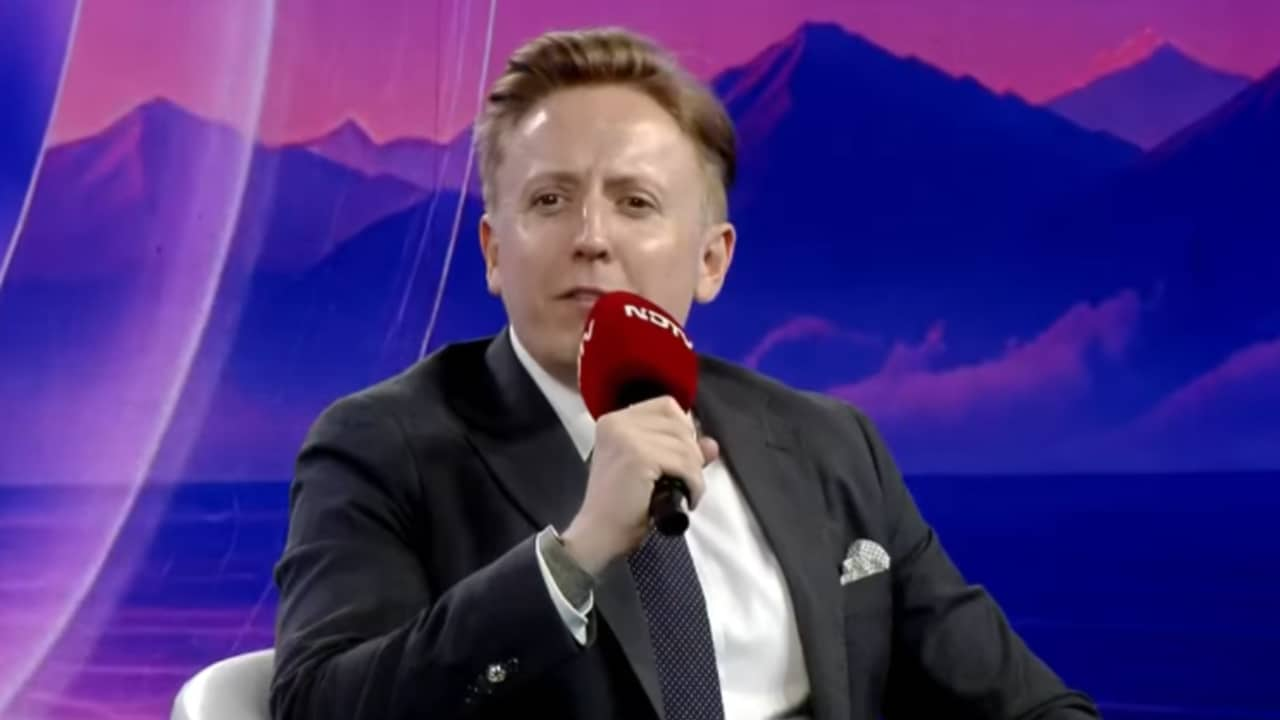
माइक्रोसॉफ्ट में AI और साइबर सुरक्षा नीति के निदेशक निकोलस बट्स ने शुक्रवार को विशेष रूप से भारत के लिए हाल के तीन खतरों का जिक्र किया. उन्होंने बताया कि साइबर सुरक्षा के मामले में भारत दुनिया का सातवां और एशिया का तीसरा सबसे ज्यादा निशाना बनने वाला देश है.
नई दिल्ली में NDTV वर्ल्ड समिट 2026 में बोलते हुए, बट्स ने कहा, “हमें हर दिन लगभग 165 ट्रिलियन टेलीमेट्री सिग्नल मिलते हैं, जिन्हें हम प्रोसेस करते हैं. हम हर दिन लगभग 5 अरब ईमेल की जांच करते हैं. हम हर दिन लगभग 50 लाख (5 मिलियन) नई मैलवेयर फाइलों को ब्लॉक करते हैं. इस तरह के मामलों को देखने का हमारा नजरिया काफी अलग और खास है.”
बट्स ने ‘टपकती छत’ का उदाहरण देते हुए कहा, “हम जो देख रहे हैं, वह 10 साल बाद आने वाली किसी संभावित तबाही के बारे में नहीं है, बल्कि आज मौजूद रियल सुरक्षा खतरों के बारे में है.” उन्होंने जोर देकर कहा, “भारत के लिए यह खतरा बिल्कुल रियल है.”
कई देश भी कर रहे हमले
चीन, उत्तर कोरिया या पाकिस्तान जैसे ‘स्टेट एक्टर्स’ (सरकारी या राज्य-समर्थित तत्वों) के बारे में पूछे जाने पर, बट्स ने हाल के कुछ खतरों का जिक्र किया. उन्होंने बताया, “हमने ‘स्टॉर्म 3168’ (जिसे कभी-कभी ‘जेडपफर’ भी कहा जाता है) नाम के एक खतरे का पता लगाया है. यह चीन से संचालित होने वाला एक रैनसमवेयर संगठन है, जो दुनिया भर में ग्राहकों के खिलाफ रैनसमवेयर हमले करने के लिए मुख्य रूप से AI एजेंटों का इस्तेमाल करता है.”
दूसरे उदाहरण के तौर पर, उन्होंने “रूस और चीन द्वारा समर्थित ऐसे समूहों का जिक्र किया, जो अपनी जासूसी मुहिम के लिए एजेंटों का इस्तेमाल करते हैं.” उन्होंने बताया, “कल (22 अक्टूबर) ही, माइक्रोसॉफ्ट ने एक नए ‘स्टेट एक्टर’ (सरकारी समर्थन वाले समूह) के बारे में एक नई ‘थ्रेट इंटेलिजेंस’ रिपोर्ट जारी की है. हम इसे ‘स्टॉर्म 0940’ के नाम से ट्रैक करते हैं. यह चीन समर्थित एक ऐसा समूह है, जो मुख्य रूप से डेटा चोरी और जासूसी करने के मकसद से काम करता है.”
AI की मदद से साइबर अपराधी हुए अधिक सक्षम
तीसरे खतरे के बारे में उन्होंने कहा कि AI की मदद से साइबर अपराधी कहीं अधिक सक्षम हो गए हैं. “फरवरी में, ‘ईविलटोकन्स’ (EvilTokens) नाम का एक नया समूह सामने आया, जिसे हमने ट्रैक करना शुरू किया. असल में, इसमें दो लोग शामिल थे, जो ओपन-सोर्स और क्लोज्ड-सोर्स मॉडल का इस्तेमाल करके कोड तैयार कर लेते थे. यह पूरी तरह से एक स्वतंत्र आपराधिक इंफ्रास्ट्रक्चर था, जो 1,500 डॉलर में इसका एक्सेस बेचता था. पहली बार खरीदने वालों के लिए 500 डॉलर प्रति महीने का सब्सक्रिप्शन था. इसके जरिए आपको कई ऐसे टूल मिल जाते थे, जिनका इस्तेमाल आप बड़े साइबर हमलों के लिए कर सकते थे. इसने 120 देशों के 10,000 से ज्यादा संगठनों को प्रभावित किया.”
यह भी पढ़ें-
रिजीम चेंज नहीं… शशि थरूर ने दी नई परिभाषा, चुनाव आयोग और सरकार को भी दी नसीहत